本篇目录
本文教程参考自阿里云官方 https://help.aliyun.com/zh/cli/what-is-alibaba-cloud-cli
一、“阿里云CLI”是什么
官方介绍是:阿里云 CLI(Alibaba Cloud CLI)是一个开源的跨平台命令行工具,用于管理阿里云资源。你可以在终端中完成控制台的几乎所有操作,并将命令组合为脚本实现自动化运维。CLI 采用插件化架构。执行某个云产品的命令时,CLI 可自动下载对应插件:无需预装全部产品的工具包。当前已覆盖 ECS、RDS、OSS、SLB、FC 等 300+ 云产品。
我使用CLI的主要目的是搭配官方Skill,实现在智能体客户端中进行服务器运维操作(比如:千问办公、Workbuddy)。
【阿里云cli 速查命令】 查看本地已安装版本aliyun version 交互式更新(需确认)aliyun upgrade 跳过确认直接更新aliyun upgrade --yes CLI 支持保存多套凭证配置。通过 --profile 参数在开发、测试、生产环境间一键切换,无需反复登录:aliyun configure switch --profile <ProfileName>aliyun ecs describe-instances --profile devaliyun ecs describe-instances --profile prod 列出已有配置(Profile 带“*”标的表示当前激活的凭证配置)aliyun configure list 查看配置详情aliyun configure get --profile <ProfileName> 修改已有配置(不修改的配置项可直接回车跳过)aliyun configure set --profile <ProfileName> 切换配置aliyun configure switch --profile <ProfileName> 删除配置aliyun configure delete --profile <ProfileName> CLI 内置 MCP 认证代理(aliyun mcp-proxy),用于简化第三方 AI 应用(如 Dify、LangChain)与 OpenAPI MCP Server 的对接。配置详情见:https://help.aliyun.com/zh/cli/use-aliyun-mcp-proxy-agent-openapi-mcp-server二、安装阿里云CLI
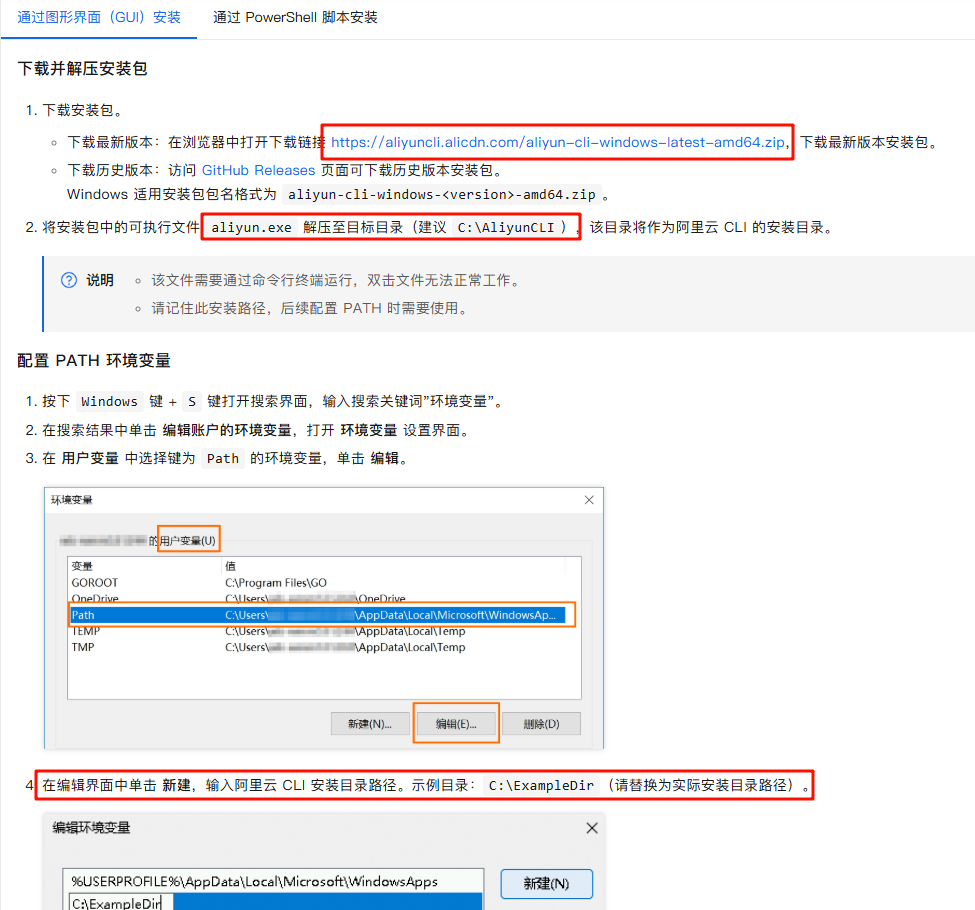
可以尝试把这个地址发给WorkBuddy让它帮忙安装(或参考我之前用千问办公安装,一条龙直接安装skill+cli+ram授权配置指导 → 用好Agent+skill运维阿里云ECS服务器)。
根据官网 https://help.aliyun.com/zh/cli/what-is-alibaba-cloud-cli 教程帮我安装 阿里云CLI喜欢自己动手的参考官方教程下载cli程序 https://aliyuncli.alicdn.com/aliyun-cli-windows-latest-amd64.zip 解压到 C:\AliyunCLI 目录,然后把这个目录加入用户环境变量以便后面调用。
三、配置阿里云CLI
根据阿里云官方教程配置即可,我习惯用“RamRoleArn 扮演角色”。配置cli的前提是在阿里云后台已经创建了相关用户、角色、授权,最终也生成了AK。
1、配置RAM用户角色凭证
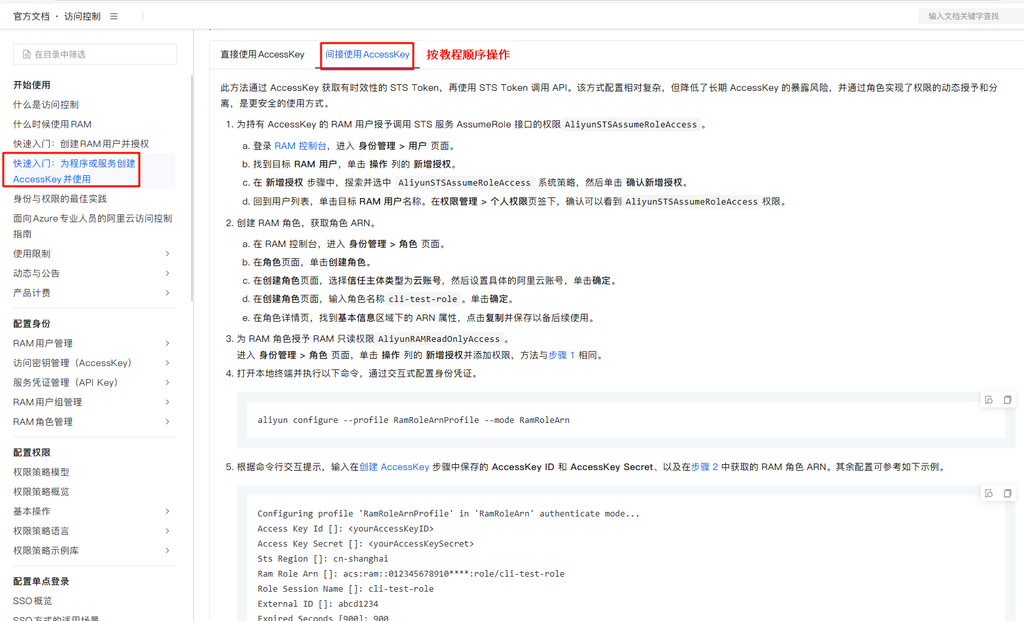
上图第1-2步需要你照着操作也就是先创建用户,再创建RAM角色,然后上图第3步是给这个角色加权限,也就是说后面cli 登录的RAM账号有哪些权限,可以选择已有的策略,也可以创建策略然后授权给角色(我这里给qwen-work-skill-role这个角色加了十多个策略都是只读的)。
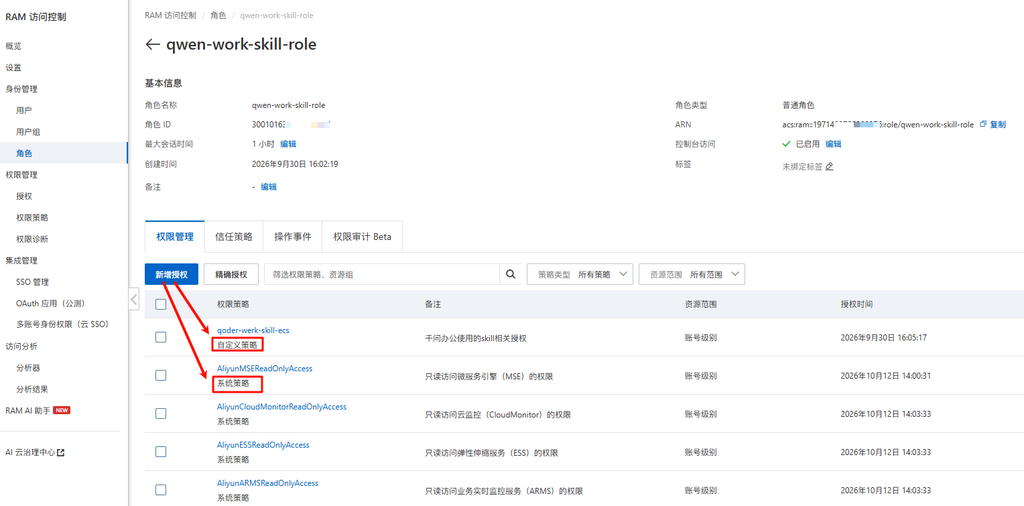
关于角色增加的自定义/系统授权策略,一般来说可以让AI智能体给你列表照着配置即可。
阿里云RAM用户需要 能运维 redis、oss、k8s、sls 需要加哪些授权策略权限?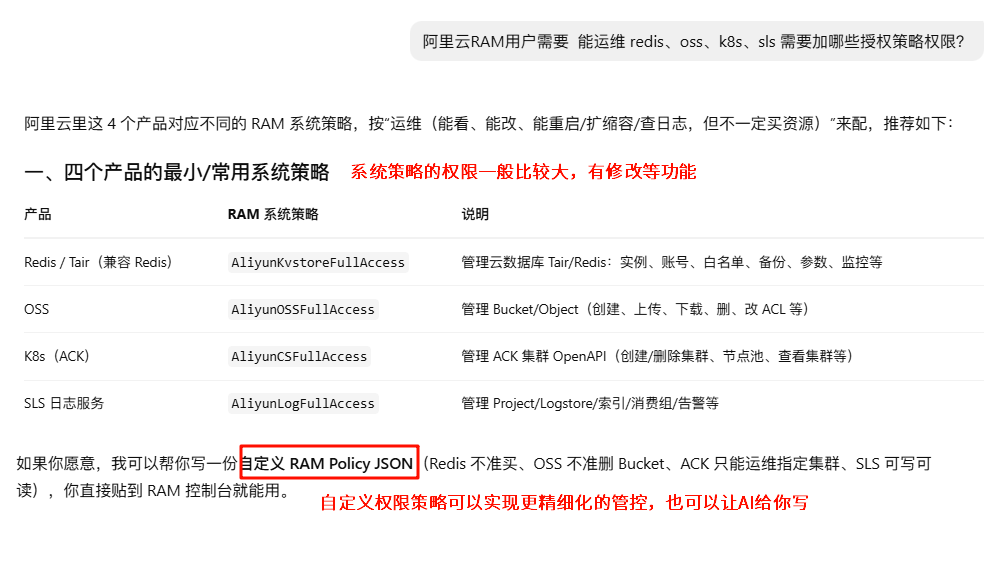
做到第三步给角色添加策略权限就可以了,不用继续后续的官网教程了,下面回到cli官网教程继续。
2、配置阿里云cli
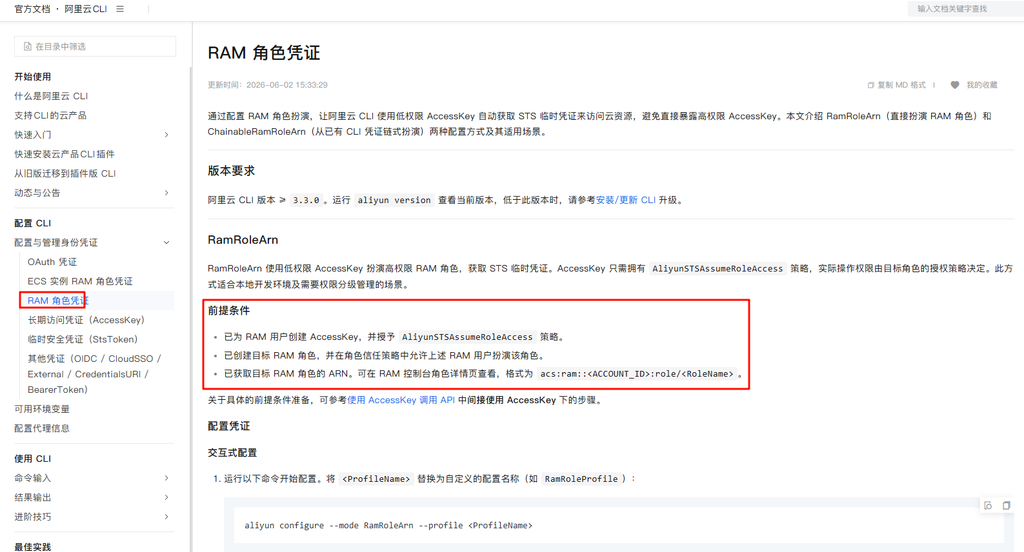
跟着官网教程继续CLI配置(https://help.aliyun.com/zh/cli/ram-role-credentials)。开始前需要确保下图红框中的条件已经具备(获取或配置方式详见下文A、B、C)。
A、给RAM用户创建AK,并授予 AliyunSTSAssumeRoleAccess 角色
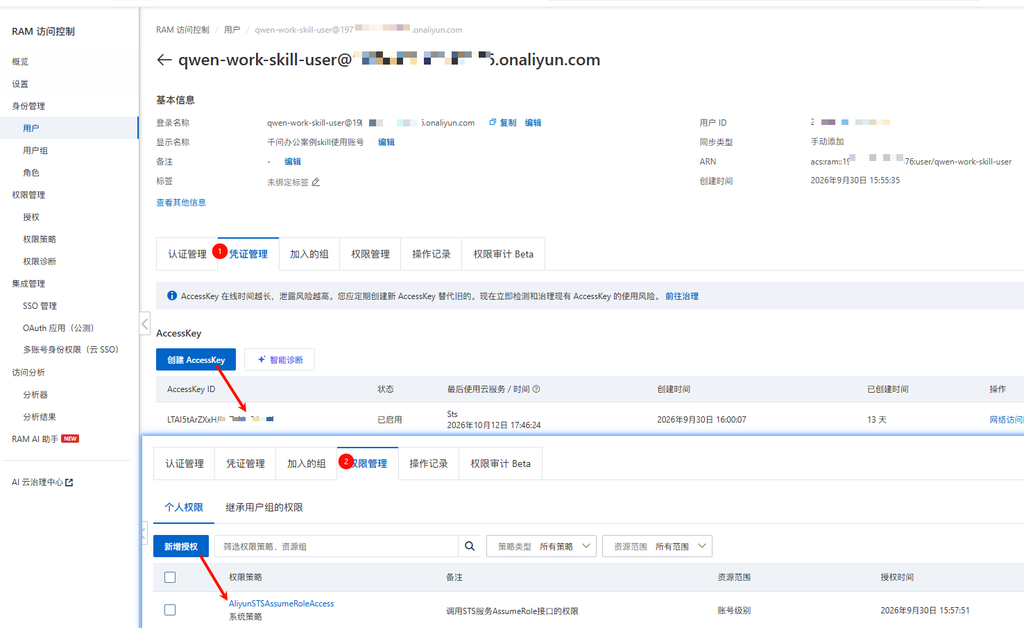
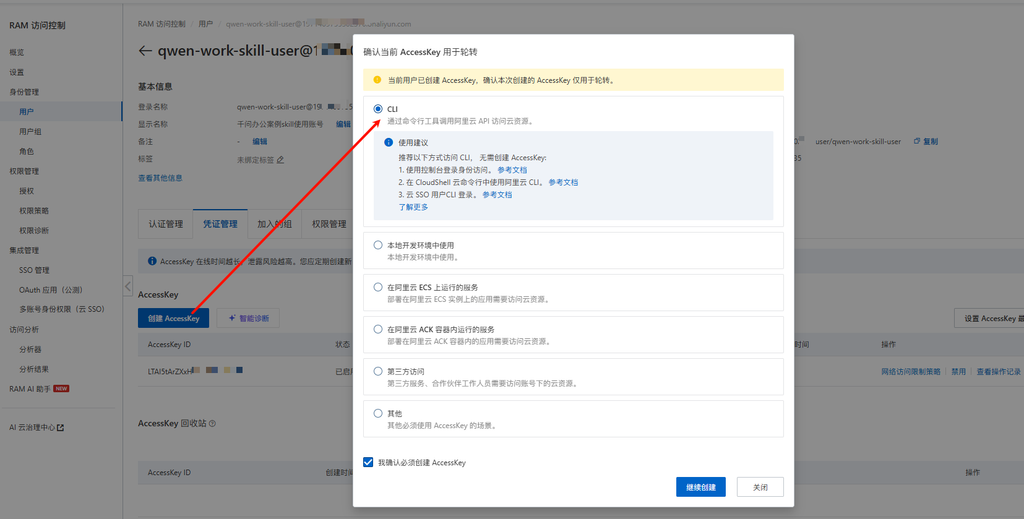
创建AK注意只展示一次,务必保管好(后期可以删除或禁用)。
B、给前面创建的RAM角色(教程里角色是cle-test-role,我实际创建的角色是 qwen-work-skill-role),在角色的信任策略中添加授权用户。
{ "Statement": [ { "Action": "sts:AssumeRole", "Effect": "Allow", "Principal": { "RAM": [ "这里填写从用户里面复制过来的 用户ARN(见下图,不要复制成角色ARN了,角色ARN是在cli中配置的)" ] } } ], "Version": "1"}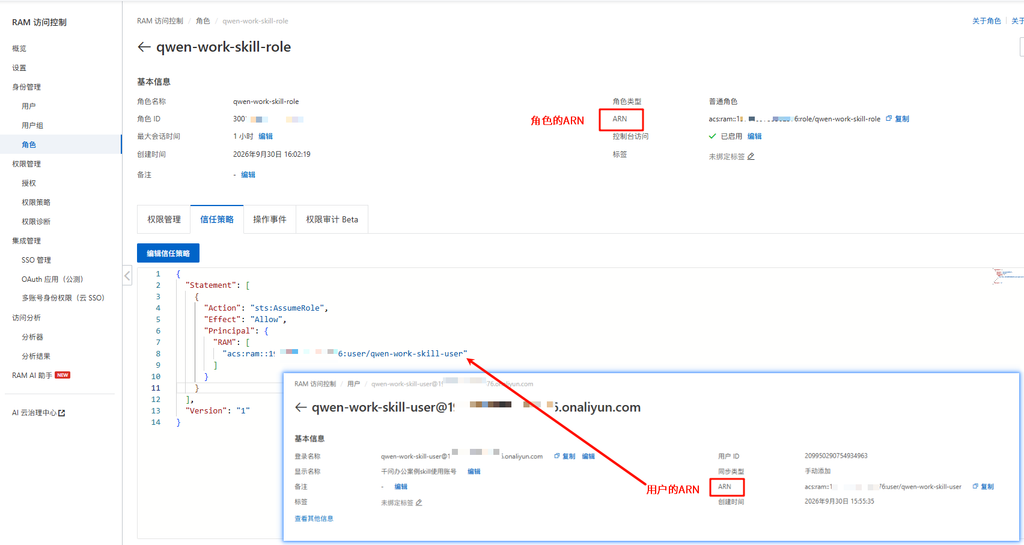
C、获取角色RAN。 在角色中复制RAN(见上图)
D、在终端配置cli
直接参考官网教程继续即可,也可以问AI怎么配置。
aliyun configure --mode RamRoleArn --profile <ProfileName> Role Session Name []: 建议 ecsdiag-<日期>,会进 ActionTrail 审计日志,便于溯源External ID []: 留空(同账号扮演无需外部 ID;若将来授权给第三方则必须设置)Expired Seconds [900]: 建议改成 3600。默认 900 秒对一次完整深度诊断偏短,虽然 CLI 会自动重新扮演续期Default Region Id []: 你 ECS 实例所在地域,如 cn-hangzhou / cn-shanghai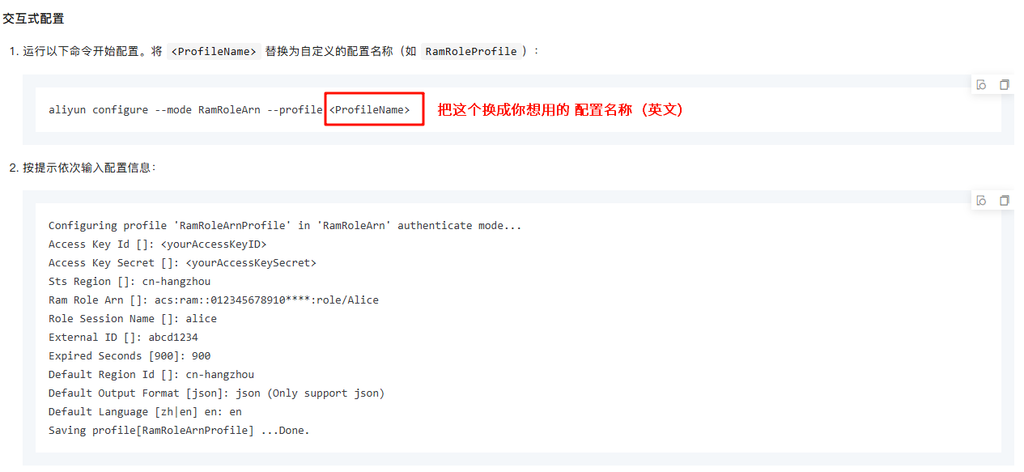
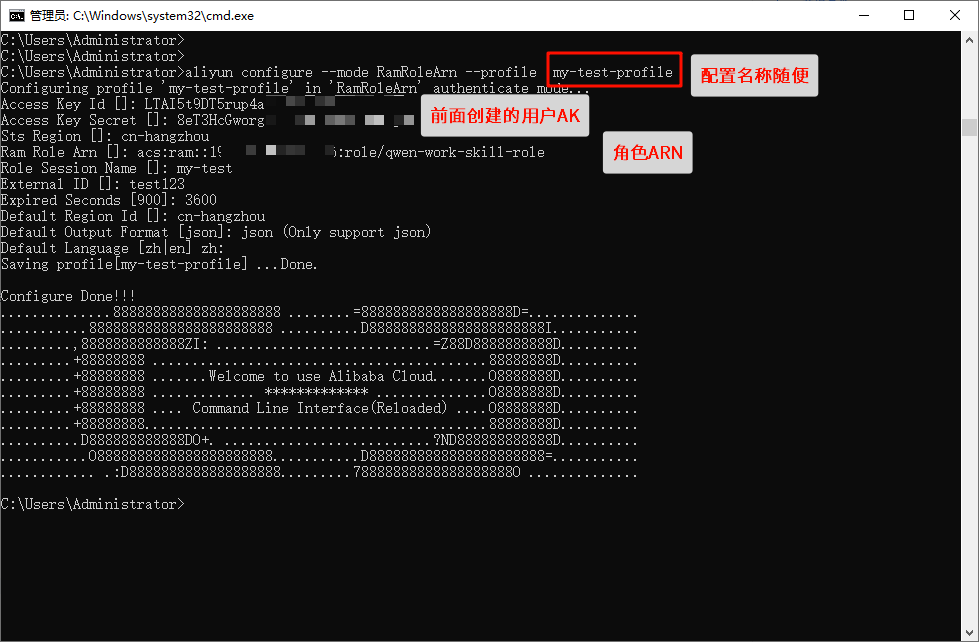
验证凭证是否生效、查看已有配置列表:
aliyun sts get-caller-identityaliyun configure list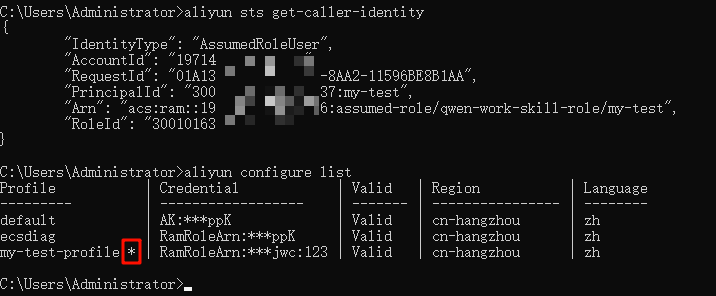
四、在AI智能体中使用 阿里云CLI
要想更好地使用阿里云CLI可以先安装阿里云的官方skill(具体可执行访问:https://skills.aliyun.com/)
请通过 https://skills.aliyun.com/api/public/skills/alibabacloud-find-skills/download,帮我下载并安装 alibabacloud-find-skills Skill。安装后提醒我是否需要重启对话。因为之前在千问办公和WorkBuddy都是安装skill再测试的,今天直接在Trae里面不安装skill进行裸测看看,提示词如下:
我已经安装了阿里云CLI (aliyun.exe)并配置了相关凭证,你看下应该怎么使用它?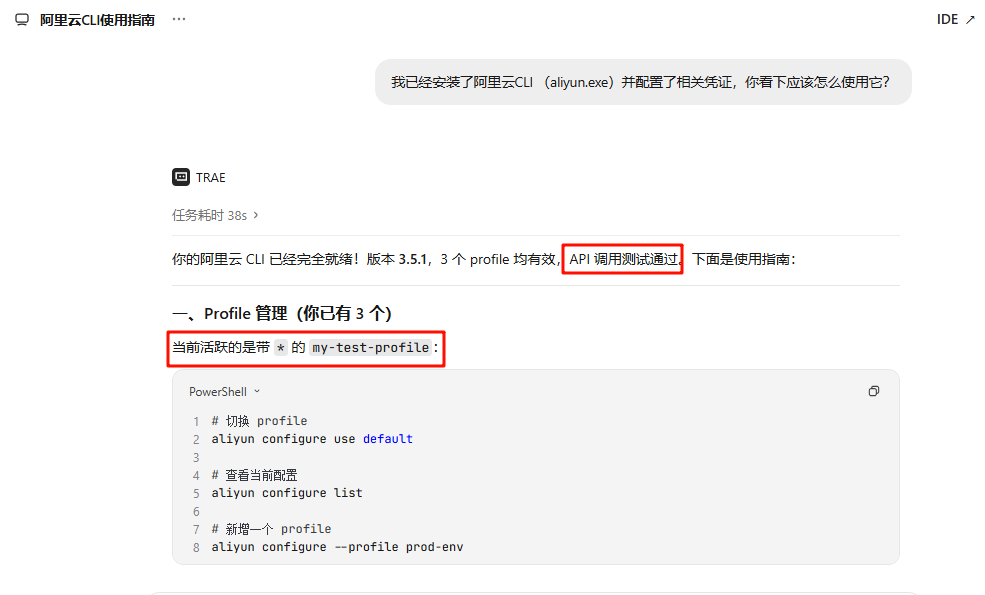
看起来没问题,简单测试oss权限吧(我这个RAM角色给了很多权限,如果你的角色权限不够可能就无法操作)
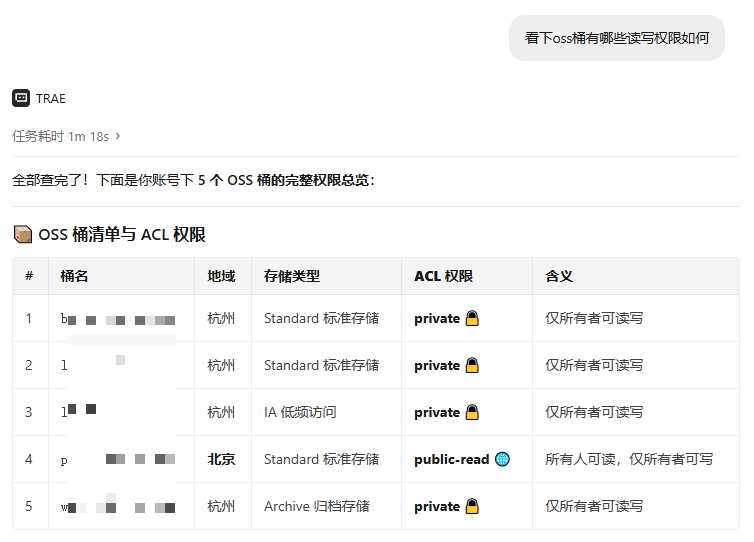
后面参考Trae的建议又让它根据已有信息生成了拓扑图:
把 ECS、域名、DNS 记录、磁盘、安全组端口全部关联起来, 直接给生成一张可交互的现状拓扑图 (HTML)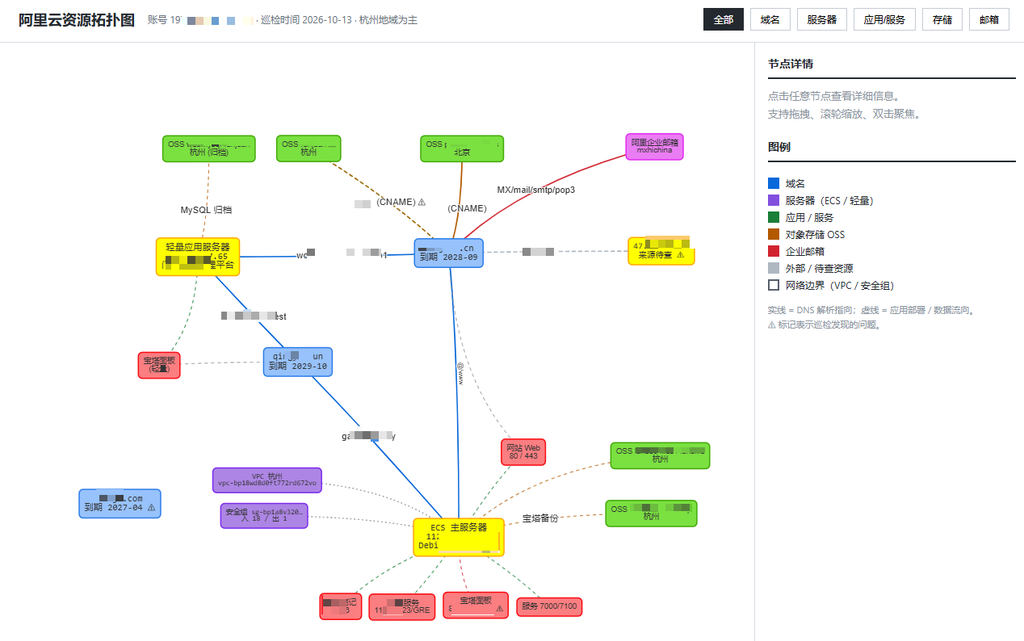
后记:
1、阿里云CLI能操作绝大部分阿里云产品,只要你给的权限足够多。
2、给CLI的权限尽量控制下权限范围,最好给AK增加访问ip限制,不使用的时候及时禁用。
3、在智能体中使用阿里云cli,强烈建议安装相关skill,安全性、专业性、合规性都会比较好。
4、当前我给cli赋予了2个可扮演角色(一个只有读权限,一个只有写权限),每次使用只能扮演一个角色所以在运维评估时切读权限的配置,需要操作了可以切写权限的配置。 如果不搭配官方skill进行一定程度的约束,智能体可能会“聪明、贴心”地自动给你切配置一口气完成,所以如果有可能还是只给读权限,不要把有写权限的配置保存在电脑。
5、目前跑通的一些场景案例:域名情况(注册日、到期日、是否自动续费);OSS查看、访问权限评估;ECS负载诊断、磁盘清理、安全组策略(安装 alibabacloud-ecs-diagnose技能);RAM用户&权限分析;阿里云账单历史、余额、包年包月资源包到期统计。 兼容性还是不错的,千问办公、WorkBuddy、Trae这些支持我这边测试都ok,codex、claude这些应该也行尚未实测。
6、如果token预算足的朋友搭配定时任务这些还是可以做出一些好玩、实用的场景的(别太放权)。
发表评论